


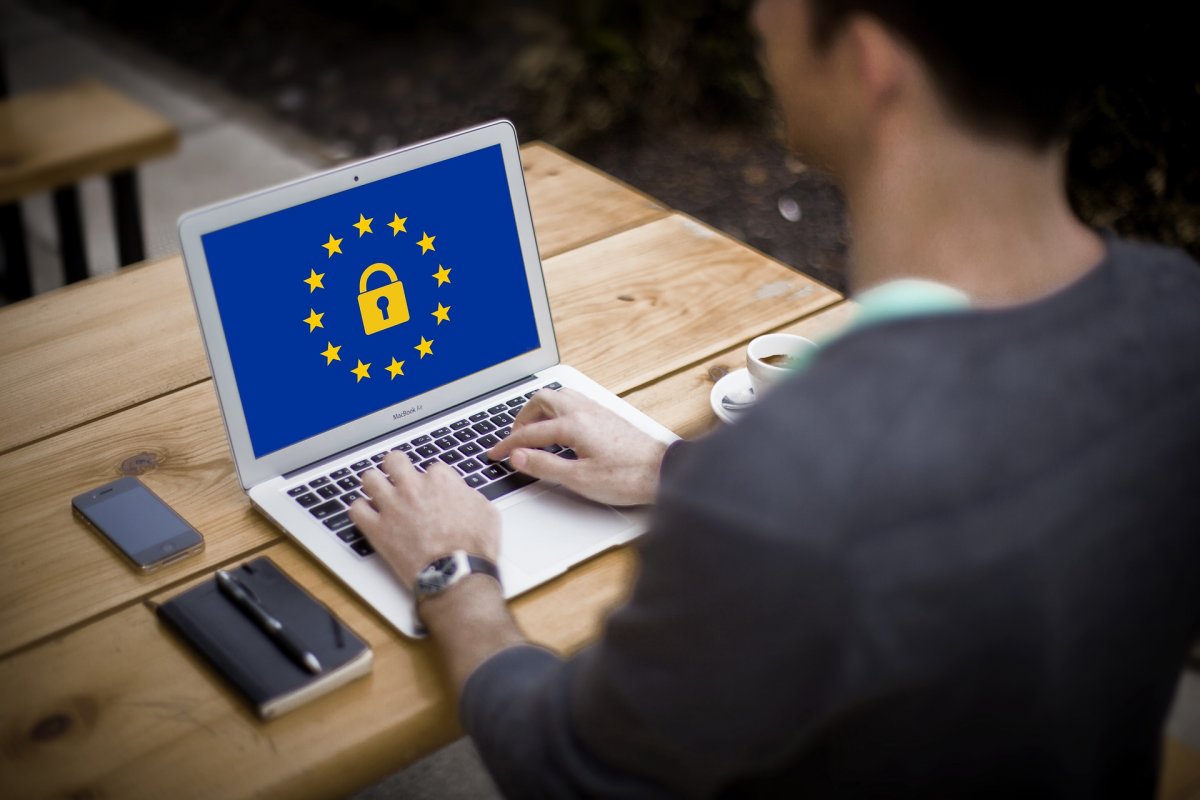
Vigyázó szemek. Szakértők szerint előnnyel és hátránnyal is jár az új rendelet
Fotó: Pixabay.com
Péntektől jelentősen megszigorították az adatvédelemre vonatkozó jogszabályokat az Európai Unióban, a jogsértést elkövető vállalatokat tetemes bírságokkal sújthatják.
Drasztikusan megszigorította az európai uniós állampolgárok személyes adatainak kezelésére vonatkozó jogszabályokat a pénteken hatályba lépett európai általános adatvédelmi rendelet (GDPR). Az előírás részletesen szabályozza, hogy a cégeknek hogyan kell kezelniük az ügyfelek, a potenciális ügyfelek és az alkalmazottak személyes adatait, és tetemes bírságokat is előír.
A rendelet célja, hogy nagyobb átláthatóságot biztosítson mind az adatot gyűjtő és ellenőrző (adatkezelő), mind pedig a magánszemélyek számára, akikről az adatokat gyűjtik. Ez azt jelenti gyakorlatban, hogy
Az Európai Unió összes tagállamára érvényes jogszabály szerint személyes adatként kezelendő a név, a lakcím, az e-mail-cím, a telefonszám, az egyedi hálózati azonosító (IP-cím), személyi szám, igazolványszám, fénykép, életkor, nemi identitás, vallás, szexuális beállítottság, iskolai végzettség vagy munkahelyi pozíció, közösségi oldalakon tett bejegyzések, orvosi információk stb.
A GDPR értelmében a vállalkozások kizárólag az általuk gyűjtött és tárolt adatokat használhatják előre meghatározott, egyértelmű és törvénybe nem ütköző célokra. Tiltott az olyan felhasználás, amelyik nem volt előre jelezve a felhasználók számára. Amennyiben az adatokat tovább kívánják adni egy másik vállalkozás részére – vagy meg szeretnénk azt osztani velük –, akkor először kérni kell a felhasználók hozzájárulását.
Minden adatkezelő csak addig rendelkezhet a begyűjtött személyes adatokkal, amíg azok felhasználása az adatgyűjtés célját elérik. Amennyiben például egy cég azért gyűjti be a felhasználók adatait, hogy a következő egy hónapban személyre szabott ajánlatokat nyújthasson részükre, a hónap letelte után meg kell semmisítenie a begyűjtött információkat. Az európai általános adatvédelmi rendelet azt is előírja, hogy minden cégnél ki kell nevezni egy adatvédelmi felelőst, ugyanakkor nem lehet személyes adatokat tárolni olyan számítógépen, amelyhez bárki hozzáférhet, illetve a munkaszerződéseket, sőt az alkalmazottak betegszabadságos papírjait is zár alatt kell majd tartani. A GDPR rendkívül szigorú bírságokat ír elő:
Tapasztalatok szerint sok cég és intézmény még nem dolgozta ki az adatkezelési, adatbiztonsági gyakorlatát, holott sürgősen foglalkozniuk kell ezzel, hiszen a Facebook adatkezelési visszaélései is ráirányították az emberek figyelmét a személyes adataik védelmére – hívta fel a figyelmet Takács Kató Kata, a Jogaink Egyesület alelnöke a sepsiszentgyörgyi Junior Business Club által korábban szervezett rendezvényen. Kifejtette, az adatvédelmi jogsértés miatt az érintettek panaszt tehetnek, a bírságok pedig drasztikusak.

– jegyezte meg Takács Kató Kata. Kifejtette, fontos az adattakarékosság elve, vagyis csak azokat az adatokat lehet elkérni, amikre feltétlenül szükség van. A vállalkozásoknak minden adatgyűjtés esetén igényelniük kell az egyértelmű és bizonyítható beleegyezést az adatok feldolgozásához. Kötelező ezeket az adatokat kitörölni, amikor az adott cél megvalósult, például ha valaki online rendel terméket, annak kézbesítését követően adatait törölni kell. Kivételt képeznek a könyvelésben szereplő adatok, amelyeket archiválni kell.
A Jogaink Egyesület alelnöke azt tanácsolja a cégeknek, térképezzék fel, milyen adatokat tárolnak és dolgoznak fel, mi az adatkezelés célja és jogalapja. Be kell azonosítani, hogy hol és mennyi ideig tárolják az adatokat, például papíron, számítógépen, felhőben, és ki férhet hozzá ezekhez. Minden irodában kell lennie iratmegsemmisítő gépnek, mert személyes adatokat tartalmazó dokumentumok nem kerülhetnek szemeteskukába.
Iratkozzon fel hírlevelünkre, hogy elsőként értesüljön a hírekről!
Több mint kétszer annyi bejelentés érkezett idén a 112-es segélyhívó számra lakott területek közelében észlelt medvékről Hargita megyében, mint a múlt év azonos időszakában.

Csaknem egy évvel azután, hogy az épületekről leváló vakolat miatt veszélyessé vált és a város önkormányzata kénytelen volt lezárni, végre megújulhat Brassó egyik nevezetessége, a Zsinór utca.
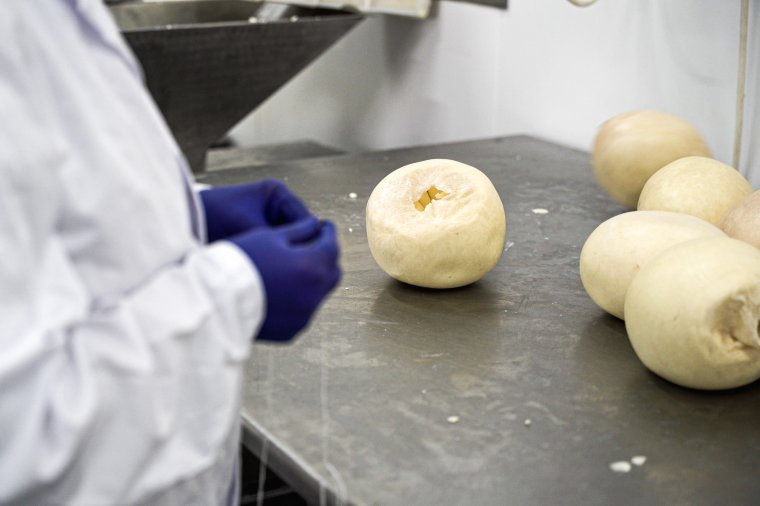
A tekei üzem egyik helyiségében már az utolsó munkafázisnál tart a gyúrt sajt: a puha sajtmasszát kézzel töltik az előkészített sertéshólyagba, majd a természetes burkot összevarrják. A Beszterce-Naszód megyei Teke tejfeldolgozó üzemében jártunk.
A már a 16. századtól gyógyhatásairól ismert lippai ásványvizet palackozó vállalat azt állítja, hogy másik kutat használ, így nincs köze a közkút „kiszáradásához”.
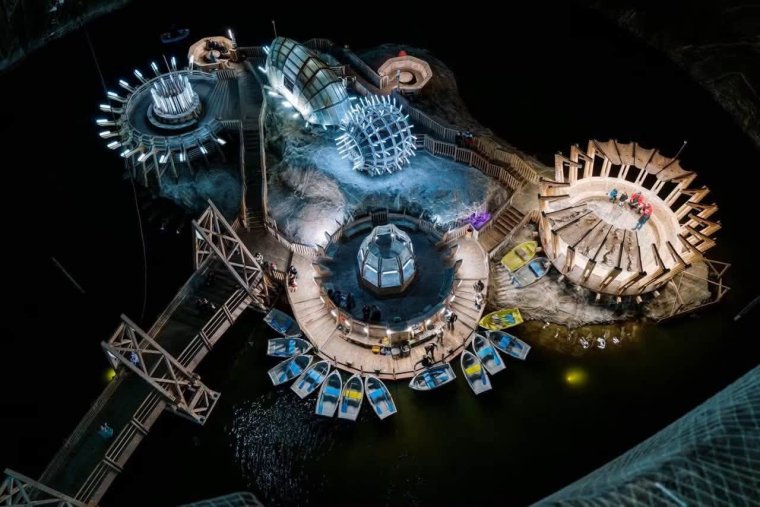
Halad a fejlesztés Erdély egyetlen működő sóbányájában: egyeztetést tartott Torda polgármestere a József-tárna felújításáról. A 25 milliós eurós uniós, forrásból finanszírozott beruházás tavaly óta fokozottan fontossá vált Erdély turizmusa számára.
Az iskolák és egyetemek környékének fokozott ellenőrzésével, megelőző programokkal és a fiatalok körében egyre népszerűbb elektromos rollerek használatának szigorúbb felügyeletével kezdte az új tanévet a Kolozs Megyei Rendőr-főkapitányság.
Lincshangulat alakult ki szerdára virradóra a Temes megyei Csene településen, ahol idén januárban a brutális tinédzsergyilkosság történt. A Temes megyei törvényszék által pénteken meghozott alapfokú ítélet nem nyerte el a helyiek tetszését.
Európa legjobb bárjai közé került egy kolozsvári létesítmény, ahol a kocsma csak egy része a történetnek: a Heltai FolkCenter könyvtárként indult, ma pedig táncházak, néptáncpróbák, gyerekprogramok és diákrendezvények otthona.
Fenntartja az Észak-Bihari Vízszolgáltatóról és az érmelléki RMDSZ vezetőiről tett kijelentéseit Csomortányi István.
A székelyudvarhelyi Vándor székely-szobor eltávolításáért pereskedő Bogdan Ionescu ügyvéd a Krónikának elmondta: három, Wass Albert néven látható „hasonmás” szobrot talált Magyarországon. Szakács-Paál István polgármester szerint az udvarhelyi az eredeti.




 Látogatottsági adatok
szóljon hozzá!