


Fotó: Pixabay
Szakértői becslések szerint mintegy 24 milliárd illegálisan megszerzett felhasználónév és jelszó van a kiberbűnözők birtokában, az internet sötét oldalán, a darkweben működő oldalakon a legkeresettebbek például a friss kártyaadatok, amelyeket a csalók nagy tételben vásárolnak meg, hogy a személyazonossággal visszaélve, csaljanak.
2022. július 14., 09:392022. július 14., 09:39
Az üzleti és otthoni biztonságtechnikai szoftvermegoldásokat szállító ESET elemzése szerint azokban az országokban, ahol Chip and PIN, másnéven EMV biztonsági rendszert vezettek be, nehéz a bűnözőknek az adatokat klónozott kártyákká alakítani, ezért a leggyakrabban online használják a kártyát nem igénylő (CNP) támadásokhoz.
A csalók gyakran luxuscikkeket vásárolnak az adatok segítségével vagy nagy mennyiségben vesznek ajándékutalványokat – ez is egy népszerű módja a jogellenesen szerzett pénzek tisztára mosásának.
Az ESET kutatói az öt leggyakoribb hackermódszert bemutatva közölték, az adathalászat a kiberbűnözők egyik legnépszerűbb lopási módszere. A legegyszerűbb trükk, amikor a hacker egy legitim szervezetnek – például banknak, e-kereskedelmi cégnek vagy műszaki vállalatnak – adja ki magát, hogy rávegye a felhasználót a személyes adatok megosztására vagy rosszindulatú szoftverek letöltésére.

Fotó: Pixabay
Gyakran arra ösztönzik áldozatukat, hogy kattintsanak egy linkre vagy nyissák meg a csatolmányt. Ezáltal a felhasználó egy adathalász oldalra juthat, ahol személyes és pénzügyi adatok megadására kérik. Az adathalászat 2022 első negyedévében minden eddiginél magasabb szintet ért el a statisztika szerint.
Manapság már előfordulhat, hogy e-mail helyett egy kártékony sms-t kap az áldozat a hackertől, aki futárszolgálatnak, kormányhivatalnak vagy más megbízhatónak tűnő szervezetnek adja ki magát. A csalók fel is hívhatják az embereket, hogy megerősítsék, valóban megbízhatóak, és így próbálnak kártyaadatokat megszerezni.
Az sms-ben történő adathalászattal (smishing) összefüggő esetek száma 2021-ben több mint kétszeresére nőtt az azt megelőző évhez képest, míg a hangalapú adathalászat (vishing) szintén jócskán megugrott egy felmérés szerint.
Ezek közül néhány a billentyűleütéseket rögzíti – például amikor a kártyaadatokat gépelik be egy webshopban vagy banki oldalon. Más esetekben népszerű weboldalakat fertőznek meg és megvárják, hogy a felhasználók felkeressék azokat.
Ezek a Drive-by-download típusú kártevő szoftverek azonnal települnek az eszközökre, amint valaki meglátogatja a fertőzött weboldalt. Az információtolvaj szoftverek pedig gyakran valódinak és megbízhatónak tűnő, de valójában rosszindulatú mobilalkalmazásokban is megtalálhatók.
Ezek láthatatlanok az áldozat számára, de képesek megszerezni a bankkártya-adatokat azok beírásakor. A felhasználók itt látszólag nem sokat tehetnek adataik biztonsága érdekében azon túl, hogy csak nagynevű márkáktól és neves weboldalakon vásárolnak, amelyek valószínűleg biztonságosak. A digitális „lefölözéses” (digital skimming) esetek száma 150 százalékkal nőtt 2021 májusa és novembere között.
Fotó: Pixabay.com
A kártyaadatokat gyakran közvetlenül azoktól a vállalatoktól lopják el, amelyektől a felhasználó vásárol. A hackerek szempontjából ez egy költséghatékony módszer, mivel egyetlen támadással hatalmas adathalmazhoz juthatnak hozzá.
a felhasználó ugyanis még akkor sem lehet biztos abban, hogy a kapcsolat biztonságos, hogyha fizet érte, mivel a hackerek is használhatják a hozzáférést, hogy kémkedjenek az adatok után, miközben a felhasználó beírja azokat az eszközébe.
A közleményben az ESET, illetve az IT-biztonsággal foglalkozó magyarországi szoftverdisztribútor, a Sicontact Kft. több tanácsot is ad a felhasználóknak a károk elkerülése. Csizmazia-Darab István, a Sicontact IT-biztonsági szakértője szerint a felhasználók soha ne válaszoljanak kéretlen e-mailekre, ne kattintsanak az abban szereplő linkekre, és ne nyissák meg az ilyen e-mailek csatolmányait.
Kérdezzék meg, honnan hívják őket, majd keressék fel az említett szervezetet, hogy ellenőrizhessék a hívás valódiságát, de ne használják az ismeretlen által megadott elérhetőségeket. A szakértő azt is tanácsolja, hogy ne használjanak nyilvános Wi-Fi hálózatot, különösen virtuális magánhálózat (VPN) nélkül.
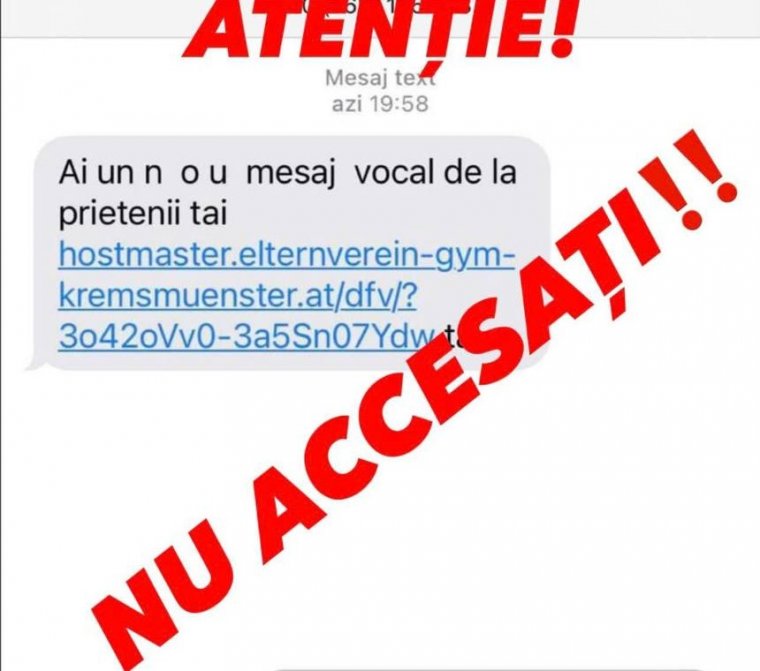
Figyelmeztetést adott ki kedden a Román Rendőrség: a Facebook közösségi portálon közzétett üzenet szerint széleskörű támadást indítottak az adathalászok az országban, SMS-ben küldött linkkel próbálják megfertőzni az okostelefonokat.
Ha mégis muszáj csatlakoznia valakinek, ne csináljon semmi olyat a hálózaton, amihez kártyaadatokat kell megadni (például online vásárlás). Ne mentsék el a kártyaadatokat online vásárlás során, még akkor sem, ha ezzel időt takarítanának meg a későbbi tranzakciók esetében. Így csökkenthető annak az esélye, hogy megszerezzék a bankkártya adatokat, amennyiben az adott cég fiókját feltörik vagy megtámadják.
Használjanak kétfaktoros hitelesítést bizalmas fiókjaiknál, mert ez csökkenti annak az esélyét, hogy hackerek lopott jelszavakkal feltörjék azokat. Közölték azt is, hogy a falhasználók csak megbízható alkalmazásokat árusító boltból töltsenek le applikációkat – Apple App Store, Google Play.
Iratkozzon fel hírlevelünkre, hogy elsőként értesüljön a hírekről!
A Nemzeti Liberális Párt (PNL) ellenzékbe vonul, de a jövő heti parlamenti szavazáson „szükségből és feltételekhez kötötten” támogatni fogja a Niculescu-kormány beiktatását – jelentette be szombaton Ilie Bolojan pártelnök.
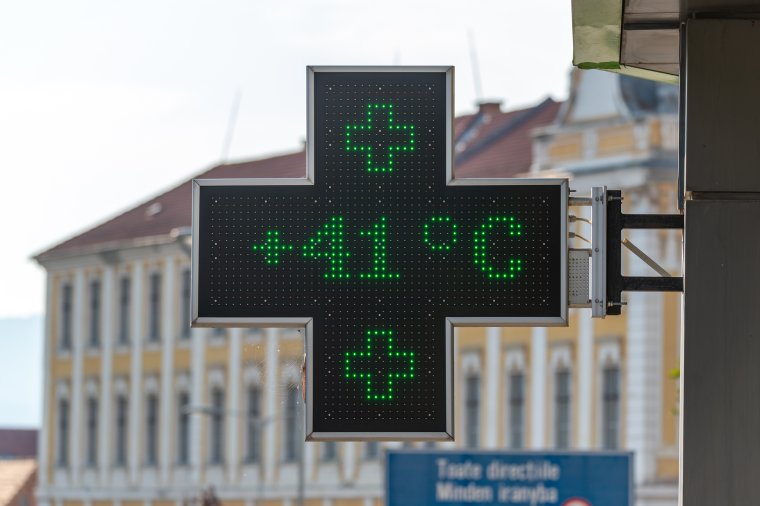
Egyre súlyosabb egészségügyi következményekkel jár a klímaváltozás az európai városokban: a hőséggel összefüggő halálozások száma az elmúlt évtizedekben jelentősen emelkedett.
Románia szövetségesei segítségét kérte a fekete-tengeri térség biztonságának megerősítéséhez arra az időszakra, amíg megérkeznek az uniós SAFE program keretében megrendelt védelmi eszközök – közölte pénteken Brüsszelben Nicușor Dan.
A Mentsétek meg Romániát Szövetség (USR) politikai bizottsága pénteken egyhangúlag úgy döntött, hogy a párt képviselői és szenátorai a Luca Niculescu vezette kormány beiktatása ellen szavaznak majd.

Október 22-én, 13 órától online ülésezik a Maros Megyei Tanács. A napirenden többek között a költségvetés kiigazítása, a hulladékgazdálkodási díjak módosítása és a megújulóenergia-beruházás szerepel. Az ülést élőben közvetítik a Facebookon.
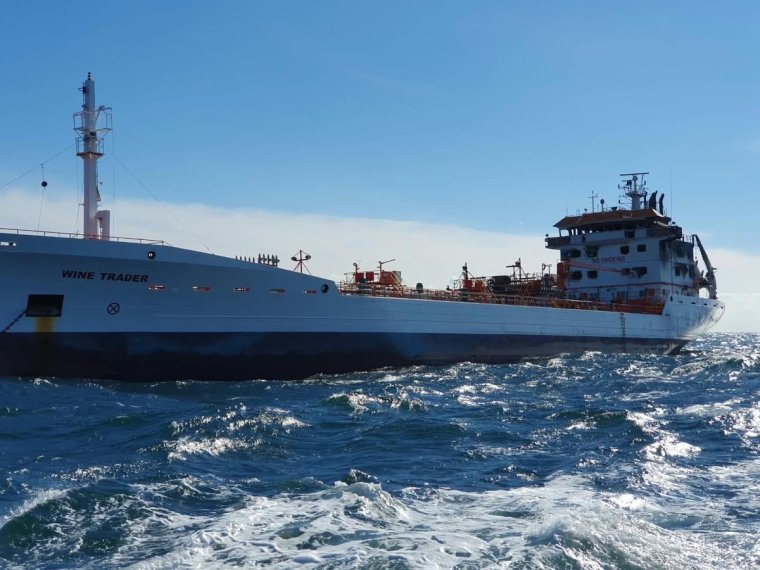
A román hatóságok pénteken újraindították a Fekete-tengeren megrongálódott kereskedelmi hajó eltűnt tengerészeinek felkutatását és mentését – közölte a Katasztrófavédelmi Főfelügyelőség (IGSU).
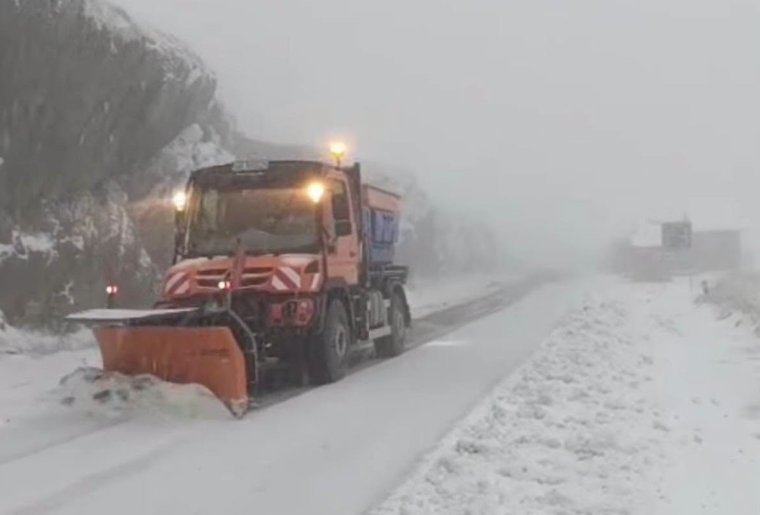
Péntek reggel megkezdődött a hóeltakarítás a DN 7C jelzésű, közismerten a Transzfogarasi úton, miután a hegyvidéki szakaszon csütörtök este havazás kezdődött.
Prioritás lesz a Niculescu-kormány számára a kiszolgáltatott helyzetben lévők rezsitámogatása, a gazdaság újraindítása, a vállalkozások támogatása, az állami bevételek beszedésének hatékonyabbá tétele és az ország védelmi képességeinek erősítése is.
Luca Niculescu csütörtök este kijelentette, hogy 2027-ben nem szeretne adókat emelni, de erre addig nem tehet ígéretet, amíg nem ismeri pontosan a költségvetés helyzetét. A miniszterelnök-jelölt benyújtotta miniszterjelöltjei névsorát a parlamentben.
Nicușor Dan csütörtökön Brüsszelben kijelentette, hogy bízik Luca Niculescu kormányának jövő heti parlamenti beiktatásában. Eközben Ilie Bolojan úgy véli: politikai ára lehet annak, hogy a PNL megszavazza a Niculescu-kormányt.




 Látogatottsági adatok
szóljon hozzá!